Sicherheitslücken finden, belegen und mit den Verantwortlichen beheben: Diese Arbeit prägt Pwnry. Franz Bettag verbindet eigene Security Research mit Erfahrung im Bau und Betrieb von Produktionssystemen.
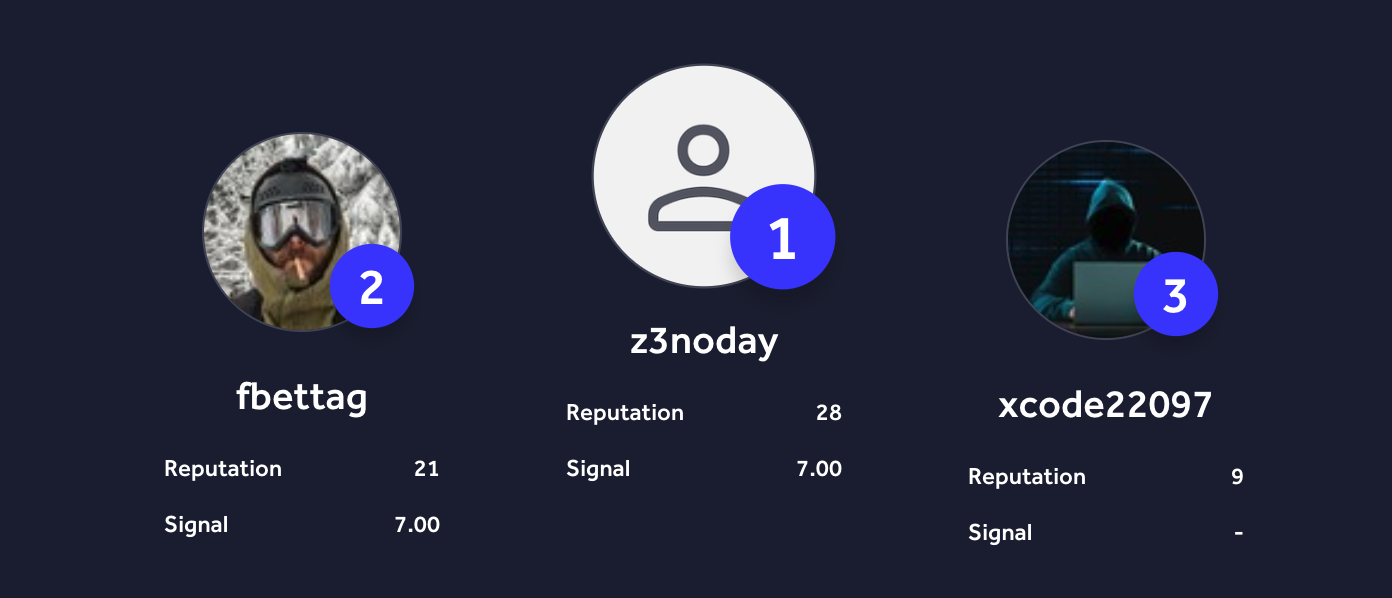
Ranking-Screenshot aus dem Vortrag vom 16. April 2026. Die Veranstaltungsseite ordnet die Platzierung Deutschland und Januar bis März 2026 zu.
Platz 2. Mit klarer Einordnung.
Die Platzierung gehört Franz Bettag in der deutschen VDP-Kategorie auf HackerOne für Q1/2026. VDP steht für Vulnerability Disclosure Program, also ein Programm zur verantwortlichen Meldung von Sicherheitslücken. Die öffentliche Veranstaltungsseite und der erhaltene Screenshot dokumentieren diesen historischen Stand.
Für Ihren Pentest zählt, was aus dieser Erfahrung entsteht: ein nachvollziehbarer Prüfumfang, reproduzierbare Belege und eine Bewertung der tatsächlichen Auswirkungen.
Veröffentlichte Befunde. Öffentliche Fixes.
Dokumentierte Sicherheitsforschung von Franz Bettag mit Verweisen auf die Originalquellen. Der jeweilige Credit und Fix-Stand bleiben am einzelnen Befund sichtbar.
Ein Out-of-bounds-Read beim Verarbeiten präparierter Web-Inhalte konnte Prozessspeicher offenlegen. Apple veröffentlichte den Fix mit Safari 27.2 am 26. Oktober 2026 und nennt Franz Bettag gemeinsam mit weiteren Researchern im Credit.
fasthttp1 öffentlich dokumentierter Befund
Request Smuggling und vermischte Antworten
PR #2470 · 2026-10-12 · Fix gemergt
Eine Abweichung zwischen Content-Length und Request-Body konnte Request Smuggling und den Zugriff auf Antworten anderer Aufrufer über einen gemeinsam genutzten PipelineClient ermöglichen. Der gemergte Fix validiert das Framing; der Pull Request nennt Franz Bettag als Melder.
Beim SAML-Brokering fehlte die Prüfung von NotOnOrAfter in SubjectConfirmationData. Dadurch konnten SAML-Antworten länger als vorgesehen gültig bleiben. Red Hat stuft den Befund als niedrig ein und dankt Franz Bettag von Bettag Systems für die Meldung.
Ein Authentifizierungsergebnis konnte einer falschen Transaktion zugeordnet werden. OpenBSD veröffentlichte am 14. September 2026 einen Security Fix. Der Upstream-Commit nennt Franz Bettag von Bettag Systems als Melder.
isakmpd: Heap-Overflow bei kurzem IKEv1-HASH
7.9 errata 031 · CVS 1.117 · Fix veröffentlicht
Ein zu kurzer IKEv1-HASH konnte einen Heap-Overflow auslösen. Die öffentliche Revision dokumentiert den Fix und den Research-Credit für Franz Bettag / Bettag Systems.
isakmpd: Dateizugriff im privilegierten Monitor
CVS monitor.c 1.85 · Öffentlicher Quellcode-Fix
Der privilegierte Monitor akzeptierte Dateipfade außerhalb des vorgesehenen Umfangs. Die öffentliche Änderung nennt Franz Bettags Report und Patch als Ausgangspunkt der Reparatur.
isakmpd: Verzeichniswechsel über Policy-Pfade
CVS policy.c 1.107 · Öffentlicher Quellcode-Fix
Aus Peer-Daten gebildete Policy-Pfade konnten Verzeichnisgrenzen überschreiten. Die öffentliche Quellhistorie dokumentiert die Reparatur im Zusammenhang mit Franz Bettags Research-Arbeit.
npppd: Pfadprüfung an der Privilegiengrenze
CVS HEAD privsep.c 1.31 · In HEAD behoben
Ein Worker konnte Dateiöffnungen ohne ausreichende Pfadprüfung anfordern. Die öffentliche Änderung nennt Franz Bettag bei Entdeckung und initialem Patch.
npppd: Stack-Daten in einer IPCP-Antwort
CVS HEAD ipcp.c 1.7 · In HEAD behoben
Eine übergroße IPCP-Anfrage konnte Stack-Bytes in einer ConfRej-Antwort offenlegen. Die Quellhistorie nennt Franz Bettag für Meldung und initialen Patch.
npppd: Speicherzugriff bei PPPoE-TLV-Längen
CVS HEAD pppoed.c 1.27 · In HEAD behoben
Die Längenverarbeitung von PPPoE-TLVs konnte Speicherzugriffe außerhalb der Grenzen auslösen. Die öffentliche Änderung nennt Franz Bettag für Meldung und Fix.
NetBSD1 öffentlich dokumentierter Befund
IPsec: Überlauf eines mbuf
kern/60669 · HEAD fix · In HEAD behoben
IPV6_IPSEC_POLICY konnte einen mbuf überlaufen lassen. Der öffentliche Report nennt Franz Bettag als Übermittler. Der Fix ist in HEAD; der Report steht auf needs-pullups, die Übernahme in Release-Zweige ist noch ausstehend.
Takeovers und weitere Vortragsfälle.
Öffentlich beschrieben im Vortrag vom 16. April 2026. Die folgenden Fälle sind als eigene Vortragsdokumentation aufgeführt, mit direktem Link zur jeweiligen Folie.
Opera
1 dokumentierter Fall
Subdomain-Takeover mit Bezug zur SIP-/VoIP-Infrastruktur. Der Vortrag beschreibt verwaiste SRV-Verweise, eine manuell bestätigte Übernahme und die verantwortliche Meldung über Bugcrowd.
Forschung, Engineering und Betrieb zusammenbringen.
Franz Bettag entwickelt und betreibt eine eigene Plattform für KI-gestützte Sicherheitsforschung. Die Arbeit verbindet spezialisierte Prüfschritte, erneute Reproduktion und technische Dokumentation. Dazu kommt seine Erfahrung mit produktiven Unix-, Go-, Elixir- und Kubernetes-Systemen.
Für Pwnry führt das zu einem konkreten Anspruch: Automatisierte Hinweise werden eingeordnet, Befunde belegt und Behebungsschritte für Ihr Engineering- und Operations-Team verständlich gemacht.
Wie sind die Report- und Finding-Zahlen zu verstehen?+
Das el8-Archiv führt 10 als behoben markierte Plattform-Reports und 11 Befunde mit öffentlichen Fixes. Die Mengen können sich überschneiden. HEAD-Fixes sind am einzelnen Eintrag gekennzeichnet; bei NetBSD stehen die Release-Übernahmen noch aus. Die Vortragsfälle sind separat mit ihrer eigenen Quelle aufgeführt.
Was bedeutet das #2-Ranking genau?+
Es ist Franz Bettags historische Platzierung in der deutschen VDP-Kategorie auf HackerOne für Januar bis März 2026. Die öffentliche Veranstaltungsseite und der Original-Screenshot dokumentieren den Zeitraum und die Kategorie.
Wie hilft diese Forschung bei meinem Pentest?+
Sie bringt Erfahrung mit Angriffswegen, praktischer Reproduktion und der fachlichen Bewertung von Auswirkungen ein. Im beauftragten Pentest übersetzen wir das in nachvollziehbare Befunde und konkrete Behebungsschritte.
Wo kann ich die Nachweise prüfen?+
Pwnry stellt den historischen Ranking-Screenshot bereit und verlinkt die Veranstaltungsseite. Für die veröffentlichten Forschungsbefunde führen die Links direkt zu Hersteller-Advisories, CVE-Records und dem Upstream-Commit mit Credit.
Lassen Sie Ihre eigene Angriffsfläche prüfen.
Beginnen Sie mit dem kostenlosen Firmencheck. Den vollständigen Pentest und seinen Prüfumfang vereinbaren wir gemeinsam.